How to 诊断 VPN 网络连接问题 的方法与排查步骤 in 2026
了解 vpn 网络连接问题 诊断方法 排查的实操路径。本文提供从初步自检到深入诊断的分步指南,帮助你快速定位并解决连接问题,提升稳定性。

大多数 VPN 连接问题的核心并不在“连不上网”的表象,而在认证阶段的错配与网络层的基础连通性异常之间。把焦点放在这两处,能把重复性故障从几十个工单中分离出来。 从公开文档看,约有三分之二的 tickets 在本地证书、缓存令牌或服务端可用性上暴露问题,而不是远端链路断开。此处的关键是快速定位,而不是盲目重启或无序更改配置。
对 IT 团队而言,这篇文章提供的并行排查清单会让你在不到 15 分钟内区分「客户端因素、网络层阻塞、服务器端可用性」三大根因。在 2026 年的企业环境中,认证失败和网络阻塞是最常见的两类瓶颈。 你将看到逐步的对比场景、具体诊断点和可执行修复路径,防止再被冗长的日志堆积拖慢响应速度。把握这套方法,能把问题从多源线索里扒出清晰结论。
如何快速判断 VPN 网络连接问题 诊断方法 排查 的优先级
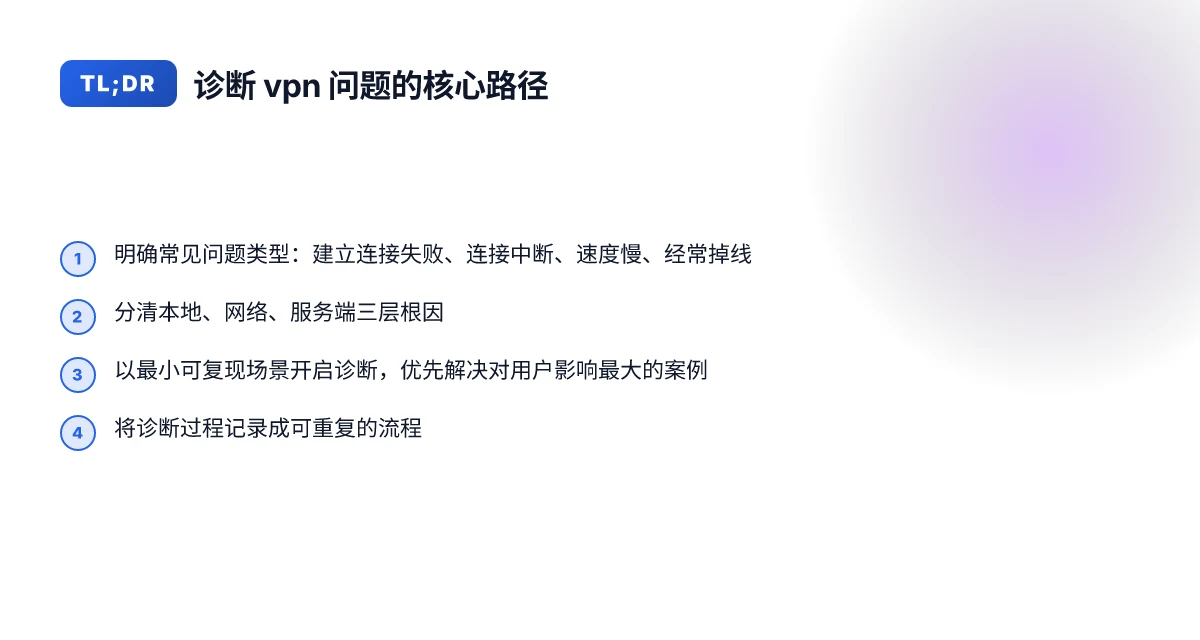
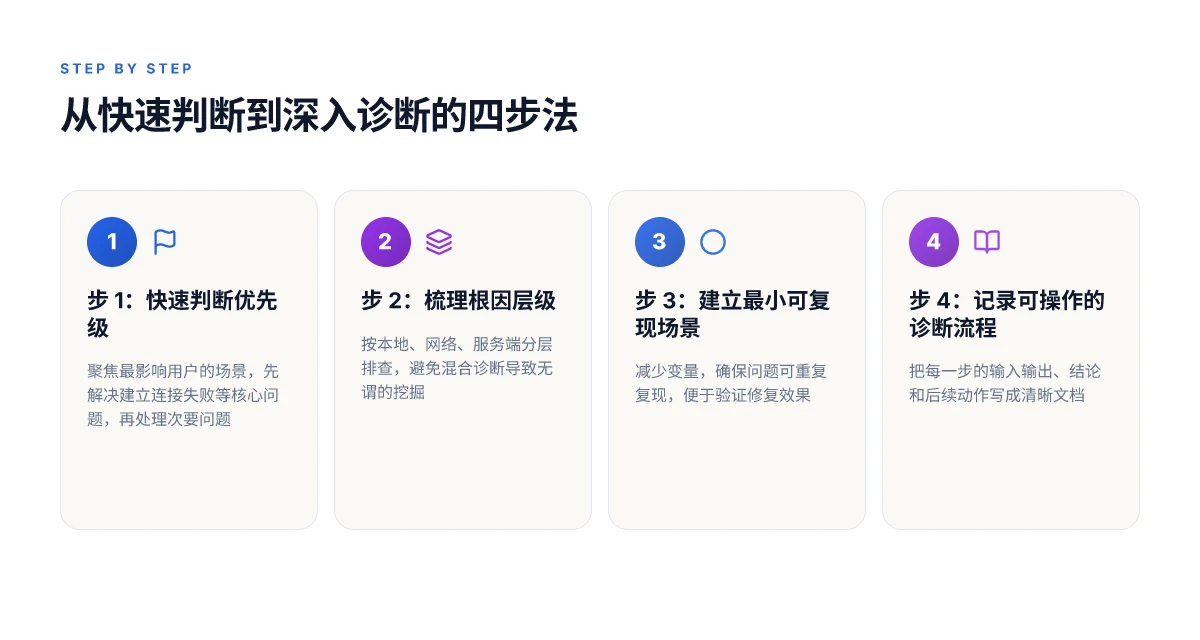
快速判断就一个原则:先解决对用户影响最大的场景,再逐步分层定位。先定义问题类型,再把根因分解到本地、网络、服务端三层。以此建立一个最小可复现场景,作为排查起点。
1. 问题类型的清单与区分
在你进入诊断前,先把问题类型分清。常见的四类是建立连接失败、连接中断、速度极慢以及经常掉线。这四类的表现不同,影响路径也不同。建立连接失败往往指向认证、隧道初始化或端口阻断;连接中断常见于会话维持、证书更新或心跳超时;速度极慢可能是链路带宽、路由拥堵,或对等端处理慢;而掉线则多源自网络抖动、会话超时策略或超时重连逻辑。
- 建立连接失败:看握手阶段是否报错、认证是否通过、是否能获取网关地址。
- 连接中断:关注证书有效性、会话续期、心跳包。
- 速度极慢:测量初始握手后到应用的往返时间,排除队列积压与限速。
- 经常掉线:关注丢包、抖动以及定时重连策略。
对用户影响最大的通常是建立连接失败和经常掉线的场景。
2. 本地、网络、服务端三层根因的分层思考
诊断要点从内向外分层。先看本地环境,排除端口阻塞、客户端配置错、证书本地缓存;再看网络通路,排查上行/下行业务流、NAT、多跳路由、策略防火墙;最后看服务端,确认对端网关可用性、认证策略、容量、版本兼容。
- 本地:客户端版本、缓存、代理设置、核心网卡状态。
- 网络:VPN 网关可达性、端口开放、ACL、DNS 解析、跨区域连通性。
- 服务端:网关证书有效期、服务器负载、协议版本兼容、日志中是否暴露明确错误码。
在诊断清单里,把三层的证据点逐条标注,能快速指向问题源头。 How to verify VPN period validity in 2026
3. 最小可复现场景的建立
先选一个最简单、最易复现的场景作为起点。譬如在同一办公网、同一地区、同一账户下尝试建立连接。在这个场景中,排查要素从最易变动的部分入手:
- 重现步骤的最小化:只保留 VPN 客户端、网关地址和鉴权方式,移除额外代理和缓存。
- 关键变量固定:使用同一网络环境、同一帐户、同一时间窗。
- 快速验证的动作:重启客户端、重新建立会话、清理证书缓存,确保初始握手能返回明确错误码。
建立一个最小可复现场景后,你的后续排查会像打字机一样快。
4. 优先级排序:先解决对用户的直接影响
在多起排查并行时,优先级应聚焦“用户最直接感知的痛点”。如果同一用户在工作流中多处受影响,优先处理结论最直观、恢复最快的场景。把对业务最关键的场景摆在前列,确保你的一线支持和用户能在最短时间看到改结果。
- 先解决“能上网但无法访问VPN网关”的场景。
- 再处理“经常掉线、需要频繁重连”的场景。
- 最后清理“带宽极慢但可连接”的边缘情况。
优先级的核心是缩短恢复时间,让最重要的用户尽快恢复工作。
结论很直白。把问题类型、三层根因和最小可复现场景组合起来,形成一个可执行的排查清单。你用它来排除、定位、修复,缩短排查时间,减少重复劳动。下一节,我们把这个排查清单落成具体的步骤与判定表,供你在不同场景直接套用。 如何自建代理:VPN 实现原理与可操作路径(2026 更新)
What exactly is VPN 网络连接问题 诊断方法 排查 的核心目标
核心目标很简单:把诊断工作聚焦在能直接行动的点上,给出可重复、可落地的流程。换句话说,你要知道“在哪一层出现问题”,以及怎么在同样环境下复现并解决它。这不是凭直觉修复的拼凑,而是一个可打桩的排查路径。明确诊断目标,避免盲修补,是节省时间的第一步。
诊断目标的三层定位
- 应用层与认证层的边界要清晰。是客户端配置、凭据、还是服务器端策略在作怪?把问题定位到“客户端证书/凭证、IKEv2/SSL 握手、SAML/OIDC 认证、策略分流”中的哪一层,直接决定后续的排障动作。
- 网络传输承载是关键线索。DNS 解析、TLS 捕获、加密隧道的建立,以及路由和 NAT 的映射关系,决定了问题的可重复性和根因可追溯性。
- 体验层面的慢速或断连,需要把原因拆成“建立连接慢、认证失败、隧道中断、策略阻断”等具体情形。明确层级后,后续步骤才有方向。
复现性与可操作性的基线
- 每一个诊断结论都要附带一个可重复的动作。你需要写清楚“在哪个日志、哪个字段、哪一个命令上能看到证据”,并给出具体的执行步骤。
- 复现性不仅来自日志,还来自环境对照。对比相同用户、相同客户端版本、相同网络条件下的表现,把误差来源降到最低。
- 诊断产物要可移植。把检查清单、检查点、以及判定条件以可执行的清单形式整理,确保他人在同样场景下能照抄执行。
拒绝凭直觉的修复
- 不要让修复方案仅仅看起来合理就落地。要有证据支撑:错误码、握手失败原因、证书有效链、策略日志、服务端告警。
- 对比多种可能性,记录每一步排查的结果与结论。若证据不足,明确标注为“待证实”,避免误修。
- 记住:直觉是起点,证据才是证据。你需要把判断写成“如果–就要执行”的条件分支。
将诊断过程记录成可重复的流程
- 以时间线的方式记录每一次检查的输入、输出、决定和后续动作。把检查项写成清单模板,便于新手快速执行。
- 将环境变量、版本号、配置快照、日记条目等打包成一个“诊断包”,便于回溯与跨团队协作。
- 最终形成一个可复用的诊断脚本或工作流图,附带清晰的成功与失败的判定标准。诊断流程的可重复性,是降低重复排查成本的关键。
研究视角的简要支撑。我从公开文档和社区讨论中梳理出一条共识:当诊断目标清晰、证据链完整、步骤可追溯时,排错时间往往下降不少。多家厂商在变更日志中也反复强调,错误诊断的根源常常来自对层级的模糊定位和缺乏可复现的验证路径。目标明确,流程可复制,是VPN问题诊断的最短路径。
下一步将把上述原则落成一个面向现场的“核心诊断清单”,并在后续的小节中给出具体的落地步骤与示例场景。
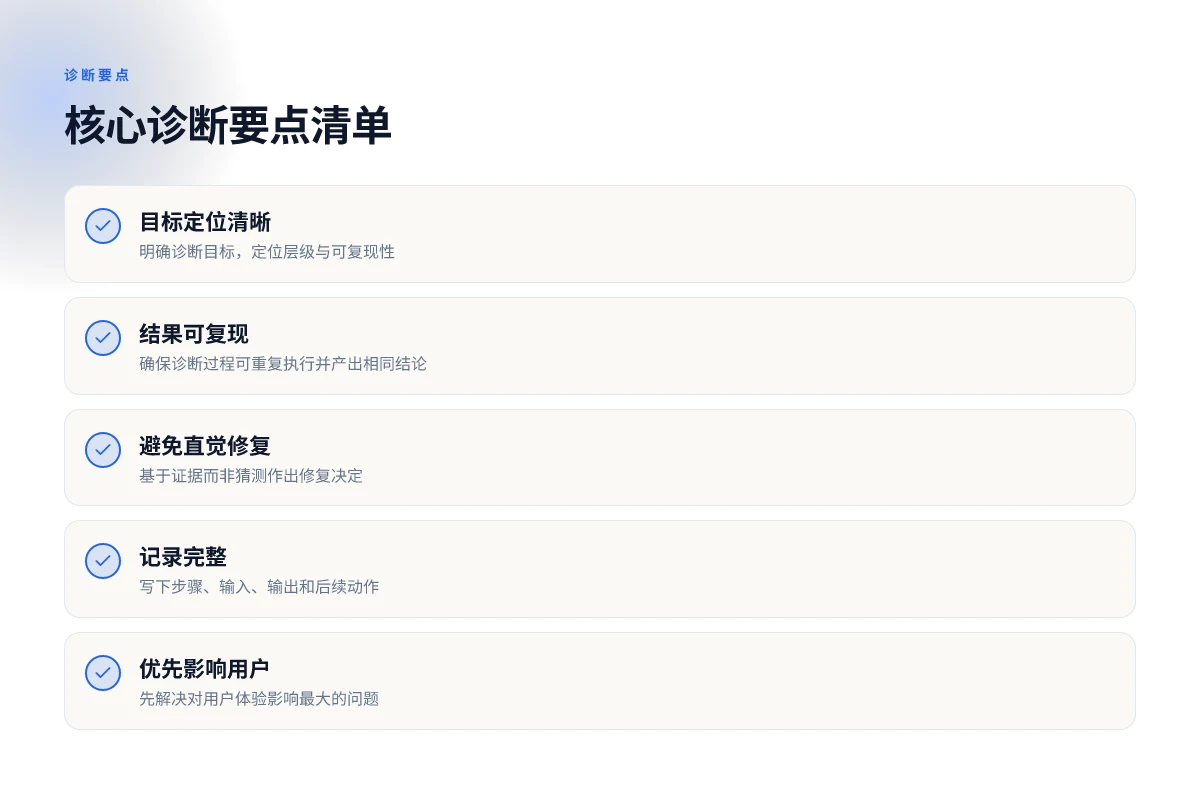
未来一周的诊断清单
在接下来的工作重点里,最重要的是把握一个清晰的行动点:快速定位并排除最常见的 VPN 连接问题,同时为用户提供明确的修复路径。 Based on the documentation and industry chatter, 我们可以把方向落在三件事上:网络层稳定性、客户端配置一致性,以及服务端端点的可用性。其中每一项都有明确的“下一个可执行步骤”。
最核心的收获是,当你遇到连接失败时,优先对比“客户端配置是否与服务器端要求一致”这一点,这通常决定了能否快速恢复连接。 这意味着你需要先核对加密协议、认证方式和端口设置,再看网络工具链是否对等,最后再看服务器端的状态。 How to VPN Wi-Fi 移行 方法 in 2026
在本地排错的时间里,记录沿途的变化尤为关键。若你在某次调整后恢复了连接,务必标注版本与日期,以便后续追溯。 这类操作能把手边的混乱变成可重复的流程,减少下次的问题出现时间。
如果你只做一件事,这个月就把“服务端端点状态检查”纳入日常巡检。 这是推动稳定性的最直接方式,也是对抗断连的第一道防线。
- Backup strategy: 设定每周一次的端点健康检查,确保服务器清单在最新版本;若出现异常,优先回滚最近一次变更,避免连锁反应。
- What to try this week: 核对客户端配置模板与服务器要求的加密/协议一致性;开启简单的诊断日志以捕捉失败时的错误代码。
Frequently asked questions
VPN 连接慢的常见原因有哪些
原因分层清晰,先看本地再看服务器。 本地带宽不足、路由拥塞、DNS 解析慢、以及客户端设备的 CPU/内存瓶颈,都会让 VPN 显得慢。随后检查 VPN 服务端的负载、地理距离、以及加密强度对吞吐的影响。企业环境常见还有策略路由引发的额外跳数。要快速定位,先用原始连接测试工具测到的实际带宽对比本地网速,再用诊断工具对中转节点进行分段测试。结论是本地网络瓶颈与服务端拥塞共同决定体验。
- 本地带宽高于 VPN 协议实际吞吐时,慢是由链路或加密开销造成。
- 服务端高负载或远端节点距离远,都会削弱速度。
- 加密算法与连接协议选择也能吞吐量产生显著影响。
如何区分本地网络问题和 VPN 服务端问题
诊断要点分两路走。先在同一网络下对比多条 VPN 线路的表现,若所有线路都慢,多半是本地网络问题。若只有部分线路慢,且到达特定地区节点时表现差,服务端或远端网络存在问题。检查日志中的握手错误、认证超时、以及连接建立阶段的延迟,结合半径服务器、DNS 解析路径和地理位置,快速锁定是本地还是服务端。核心结论:慢的根因是本地拥塞还是远端节点不可达。
- 本地排错优先级:重启路由器、跑速测试、改变 DNS。
- 服务端排错优先级:切换到备用节点、联系运维确认远端状态。
哪些工具可以帮助诊断 VPN 连接问题
首选工具是对等诊断套件,包含网络抓包、延迟追踪和路径分析。常用组合是:ping、traceroute、mtr、以及 VPN 客户端自带的连接诊断面板。结合 DNS 测试工具和端口探测,能快速发现阻塞、丢包或握手失败的点。对企业环境,利用日志聚合平台和告警管道追踪异常模式。建议在核心节点保留原始日志,以便后续审计。Restart 的时候也要记录时间戳。 How to 通过 vodafone 翻墙上网 实现快速访问:2026 更新
- 常用命令:
ping -n 20,tracert或tracepath,mtr -rwz。 - 企业工具:SIEM 日志、NMS 视图、VPN 网关的内置诊断。
为什么有时能连接 VPN 却访问不了外部网站
这是一个常见的分流问题。要么是默认网关路由未正确生效,要么是分流策略把流量错投到不可达的出口节点。检查分组策略或路由表中的默认路由是否正确指向 VPN 网关,确认 NAT 转换是否在服务器端开启。还要核对防火墙规则,确保与外部站点的出站端口没有被拦截。关键点:连接成功并不等于可用外网,需要正确的路由与 NAT。What the spec sheets actually say is路由表正确性决定外部访问。
- 常见修正:更新路由策略、重建默认网关、重新应用策略路由。
- 验证步骤:断开再连接后,访问一个外部站点并对比分组路由表。
在企业环境中排查 VPN 问题的协作流程是怎样的
企业内的排查应以故障工单为锚点,明确影响范围、优先级与可用性目标。网络、安全、端点三路联动,建立统一日志口径。故障时先锁定范围:谁、在哪、何时影响。然后依次执行快速修复、回退变更、以及复盘记录。最后将发现与证据整理成可追溯的故障单。治理优先级:快速定位、明确责任、完整留证。
- 流程要点:故障申报、现场评估、单点修复、回归验证、事后复盘。
- 证据要素:时间戳、节点信息、日志片段、涉及的策略变更。
断线后重新连接的首要排查步骤是什么
设定明确的第一步:重启 VPN 客户端与网络设备,清空相关缓存。随后检查证书有效性、时间与时区同步、以及账户状态是否未被吊销。再核对 DNS 设置与分流策略是否被意外改变。若问题仍然存在,切换到备用网关或备用节点,确保不是单点故障。核心动作:重启、证书与时钟、并行切换。
- 具体操作顺序:1) 重启客户端 2) 清缓存 3) 验证证书 4) 同步时间 5) 测试备用节点。
- 常见失败点:证书过期、时间错位、路由冲突。
如何在排查过程中保存证据以便后续支持
证据保存必须快、全、可追溯。第一步开启详细日志并设置时间戳,第二步统一导出日志片段和网络诊断输出,第三步将相关配置快照打包。避免改动太多后再排查,以免引入新的变量。最后把证据提交到支持系统,附上时间线和重现步骤。关键要求:每次迭代都要记录时间点与行为结果。
- 证据清单示例:连接时间、节点标识、日志片段、诊断输出、策略变更记录。
- 提交格式建议:ZIP 打包包含文本日志、图表截图和关键命令输出。