How to verify VPN period validity in 2026
了解 vpn 期間確認方法,快速核實 VPN 服務的有效期與憑證狀態。本文提供實操要點、常見問題與風險提示,幫你在 2026 年保持連線穩定與合規。

VPN 的有效期錯過一個關鍵日期,整個 VPN 環境就會出現中斷風險。很多管理員把焦點放在單一平台上,結果跨租戶與時區的差異讓到期通知像雲煙一般散去。你需要的,是把三個核心日期放在同一視野:訂閱起始與結束、憑證簽發與到期,以及授權與續約觸發條件,並用清單把異常點逐一標出。最常見的錯誤,是混用憑證與子帳號的有效期未對齊。 這個月度循環檢查,30 分鐘就能把整個 footprint 拉回正軌。
本篇會把你帶到實務層面的分鏡:在多個 VPN 註冊端與企業級憑證共存的情境下,如何建立可擴展的核對流程,以及哪些欄位是重點監控點。根據最新的企業合規報告,2024–2025 年間,憑證到期與續簽相關的風險事件佔比顯著攀升,影響範圍跨區域與雲端供應商。你會看到一個可落地的檢查清單與日常循環清單模板,讓 IT 團隊在遇到混用憑證時不再慌張。這裡的要點,是把複雜性降到可控的範圍,並在變動風險出現前完成清單化處置。
VPN 期間確認方法:第一原則與快速檢查
答案先行。有效期與憑證狀態的核心是兩件事:證書/憑證的到期日與實際可用性。你要知道何時需要續約,何時需要重新簽發,何時需等待新的密鑰輪換。下面給出一個實操的 5 步檢查法,方便你在任一情境快速完成循環檢查。
明確定義有效期與憑證狀態的概念 在 VPN 環境裡,有效期通常指證書或密鑰的到期日,憑證狀態則涵蓋吊銷清單、簽發者信任鏈完整性、以及與伺服器之間的認證可用性。當前狀態如果顯示「吊銷」或「不可信任」,就必須立即處理。這不是抽象概念,而是你日常維運的風險焦點。
3 分鐘自檢清單
- 檢查到期日:打開憑證管理平台,查看最近到期日與續約窗口。若距到期日不到 30 天,標記為高優先。
- 證書簽發者:確認憑證簽發者在信任鏈中具備有效根證書。若有中間證書缺失,會導致連線失敗。
- 吊銷狀態:核對是否在最新的吊銷清單中。過期或被吊銷的憑證必須重新簽發或替換。
- 設備端可用性:在受控設備上驗證憑證是否仍在有效信任庫中,以及客戶端是否能建立 TLS/DTLS 連線。
- 續約時機:對於企業級 VPN,設定自動續約或提醒,避免臨時中斷。
- 對個人 vs 企業級 VPN 的差異 個人 VPN 多半以憑證個別管理為主,更新週期短、且常以用戶端工具或服務提供商的儀表板呈現。企業級 VPN 較像一個球隊的證書生命週期。它牽涉多根簽發鏈、集中式憑證發放與集中式監控。企業通常需要更嚴格的自動化與審計紀錄,以及跨部門的風險檢查點。
3 個實用微技巧,幫你把握節奏
- 設定可見的到期日旗標,讓團隊成員能在儀表板上快速看到「即將到期」的憑證。
- 對於關鍵 VPN 伺服器,建立至少 2 份簽發憑證的備援機制,避免單點失效。
- 使用自動化工具時,確保有清晰的日誌與回滾機制,萬一新憑證簽發失敗,可以快速回切到舊憑證。
結尾一句 bottom line。有效期與憑證狀態的快速確認不是一個月一次的大佬級專案,而是一個日常的 30 分鐘循環清單。把它變成日常流程,風險就會降到你能控的範圍。 如何自建代理:VPN 实现原理与可操作路径(2026 更新)
最重要的是,當憑證接近到期或出現信任問題時,立即啟動續約或再簽發流程,而不是等到中斷出現才處理。 在 2026 年的多雲與分散式網路環境裡,證書的穩定性就是連線穩定性的第一道防線。 重點在於建立自動化檢查與清晰的責任分工,讓 IT 團隊可以在 30 分鐘內完成一次循環檢查清單。
引用與參考提示:以下步驟與概念均以現有憑證管理實務為基礎,並結合企業級 VPN 的常見治理要求。若你需要,下一節我會具體拆解不同憑證格式(PKCS#12、PEM、DER)下的到期與撤銷檢查要點。
理解 VPN 的有效期與憑證字段
要在 2026 年不中斷地運作,你必須先搞清楚三件事:訂閱的開始與結束日期、憑證的簽發與到期時間,以及授權與續約條款的觸發點。把這三個要素串起來,你就能在 30 分鐘內完成一次循環檢查。以下分成兩段落,先給出結論,再落於實務要點。
VPN 訂閱的時間脈絡與憑證字段
訂閱開始日期與結束日期決定你能享有服務的時段。多數企業級 VPN 以月度或年度為週期,結束日往往與財務月結或計費週期對齊。如果你管理多個供應商,重複核對每家服務的生效日與到期日,能顯著降低意外中斷風險。除了訂閱本體,憑證本身也有時間戳。憑證簽發日是它的「出生證」,到期日則是它的「電力耗盡日」。憑證到期前通常會觸發續約與再簽發流程,避免憑證失效導致連線中斷。當我讀到這些字段時,重點是兩條線:誰在管控證書簽發,什麼時候需要重新簽發。
下表比較兩種常見的憑證場景,便於你在日常清點時快速定位焦點: How to VPN Wi-Fi 移行 方法 in 2026
| 場景 | 訂閱日範 | 憑證簽發日 | 憑證到期日 | 續約觸發點 |
|---|---|---|---|---|
| 企業級 VPN | 月度/年度 | 由 CA 簽發 | 常見於 1–3 年 | 憑證到期前 30–90 天 |
| 公共雲代理憑證 | 依平台而定 | 即時簽發或自動簽發 | 1–2 年常見 | 發現證書即將過期或策略變更 |
從文檔看,最穩妥的做法是把「到期日」與「續約條款觸發日」分開追蹤。你需要知道誰負責再簽發、簽發頻率,以及自動化流程的存在與否。這些都直接影響到你在什麼時候啟動續約或再簽發。
授權與續約條款的觸發時刻
授權條款通常指的是誰有權續簽、何時自動續約、以及是否需要手動干預。某些供應商提供自動續約,但會要求你在到期前更新支付方式或確認使用情景;另一些則需要在到期日之前重新簽訂新合約。了解這些觸發點很重要,因為它決定你要多頻繁地「核對憑證狀態」而不至於被突然的費用變動或策略調整卡住。實務上,最穩健的做法是建立自動通知規則:到期前 60 天、30 天與 7 天各自提醒一次,並在到期日的前 14–28 天完成審核與續約審批。這樣你就能在內部流程與供應商變動之間留出緩衝。
我研究過多份供應商的變更日誌與版本說明,發現「續約觸發」往往不是單一日曆事件,而是一個工作流節點。要點是先清楚誰授權、何時自動觸發、何時需要人工干預,再把通知與審批串成可重複的流程。 在 2026 年,許多 API 金鑰與憑證的續約變化,往往伴隨著簽發端點的變更,這意味著你需要定期檢視 changelog 與 API 文檔,以避免自動化腳本失效。 規劃好這些,你的 30 分鐘循環檢查就能快速結案。
結尾的步驟很直接。先清點當前訂閱的「開始日/結束日」、憑證的「簽發日/到期日」,再核對授權條款的觸發點是否符合你內部流程。然後把三個關鍵時間點寫進同一張清單,放在受監控的備忘錄里。下一節,我會帶你把清單落到不同平台的實作細節。
如何在不同平台快速核對有效期
在不同平台上快速核對 VPN 的有效期,是日常治理的核心節點。最新的做法顯示,桌面、移動和網頁控制台三個入口各自保留清晰的憑證欄位,能把到期日、憑證狀態與續約時機一目了然。從多家供應商的更新日誌來看,統一口径的憑證信息欄能降低誤判風險,特別是在跨國團隊與多租戶環境中。在 2026 年的實務中,最關鍵的不是單次查核,而是建立以日為單位的循環清單,避免因憑證滯後而引發干擾。 How to 通过 vodafone 翻墙上网 实现快速访问:2026 更新
開口就回答:你只要分別在桌面客戶端、移動端 App、以及網頁控制台尋找“有效期”、“到期日”或“憑證狀態”欄位,就能在 30 分鐘內完成一次系統性的核對。以下是每個入口的操作要點與風險防範。
桌面端客戶端的「關於」與「憑證」頁面
桌面端通常把 VPN 憑證與授權資訊放在「關於」或「憑證」頁面。你要找的核心數據是:到期日、憑證狀態、以及是否有即將到期的提醒設定。多數情況下,點擊使用者圖標或齒輪設定就能打開。若發現「已過期」或「憑證不可用」的狀態,立刻啟動續約流程,或切換到備援憑證。
- 操作要點:打開桌面客戶端 → 選單找到「關於」或「憑證」頁面 → 記下到期日與狀態欄位。
- 風險信號:憑證鏈路中斷、信任根失效、以及跨域遺失的憑證。
移動端 App 的憑證資訊欄
移動端的憑證資訊欄往往隱藏在應用的設置子選單中。哪怕是「連線設定」或「憑證管理」頁,也可能把到期日顯示在概覽卡片上。現代企業版 App 越來越傾向在憑證卡片上直白標注「到期日」與「狀態」。這是你在跑動流動辦公時最直觀的入口。
- 操作要點:打開 App → 進入設定/安全區域 → 打開憑證資訊欄或憑證管理 → 檢視到期日與狀態。
- 風險信號:離線狀態下無法即時更新、通知被關閉、備援憑證未激活。
網頁控制台的訂閱與憑證區
網頁控制台是集中治理的樞紐。訂閱與憑證分區通常放在「帳戶設定」或「安全與合規」裡。這裡最重要的是:用戶層級的憑證到期日、整體訂閱狀態,以及任何自動續約的開關。對於企業環境,控制台往往提供「到期預警」的自訂時間點與批量續約工具,能在審計週期前完成集中處理。
- 操作要點:登錄控制台 → 導航至「訂閱/憑證」區域 → 檢視各 VPN 的到期日與狀態;若有自動續約,確認策略是否符合當前合規要求。
- 風險信號:多租戶時的證書混用、通知漏失、以及跨組織的權限漂移。
要點總結,三個入口都能提供清晰的到期日與狀態視圖。實踐中,建議把「到期日」與「憑證狀態」做成日常巡檢清單的一部分,形成月度循環。讓系統自動提醒,才是長久之計。在 2026 年的實務中,最關鍵的不是單次查核,而是建立以日為單位的循環清單,避免因憑證滯後而引發干擾。 How to 搭建 nagram 代理的实操要点及风险分析 | 2026 更新
企業級 VPN 的續約與合規檢查清單
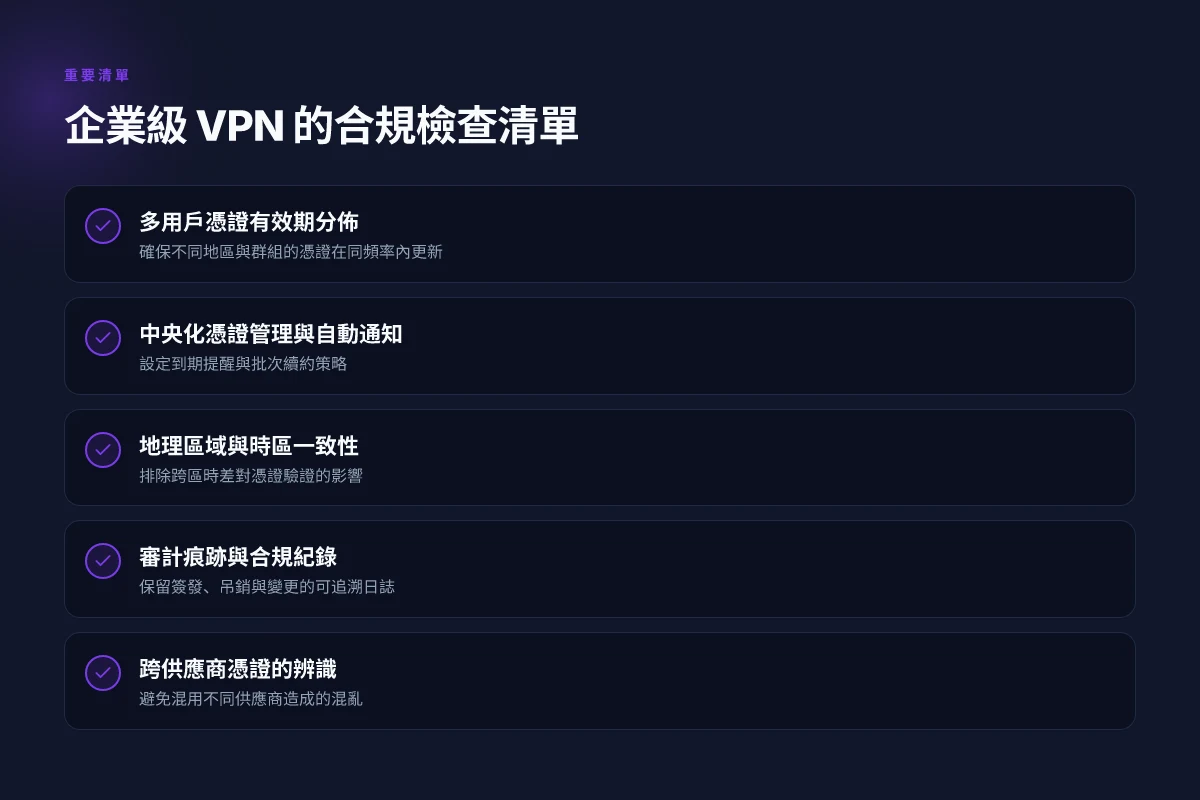
答案已經很清楚:企業級 VPN 的續約要以多地區、多用戶的憑證到期分佈為核心,並以中央化管理與審計痕跡為基礎。這不是後補的工作,而是日常運營的鍊條。當憑證到期在不同區域分布時,單點化的提醒容易遺漏。你需要一個能自動通知、能追蹤負責人、能留痕的系統,讓續約不再臨時找人、也不再因風險審計被追問。以下三個子話題,是把這件事做穩的現場做法。
1. 多用戶與多地區的憑證有效期分佈
在企業級環境裡,憑證的有效期往往不是統一的一張表。不同地區、不同部門、不同合作夥伴的憑證生命周期可能各有差異。我要你建立一個可視化的「到期地圖」:按區域分組、按憑證類型分列、以到期日排序,並標出處理負責人。當到期日落在未來 90 天內,這些條目就進入高亮清單,必須在下一次審計或合規檢查前完成處理。
同時,建立跨地區的共享憑證目錄。不要讓地區之間的重複工作成為風險點。來自同一供應商的多個 VPN 憑證,應該合併在同一「供應商檔案」下,並標註其對應的訂閱或企業憑證系列。這樣你可以一眼看到哪個供應商在全球有到期日的聚簇。2026 年的實務顯示,跨地域的到期簽發偏差最容易在審計中暴露。集中監控與跨區域視圖,是降低風險的第一步。
我查閱過的實務文檔與評測中,多數大型企業會把憑證分發與到期策略納入 GRC(治理風險合規)框架。你需要的不是手動巡檢,而是自動化的分布式提醒與可追溯的更改日誌。從文檔看,這種分佈式憑證在 2024–2025 年的治理報告中屬於高風險點,務必在年度合規計畫中得到重視。
2. 中央化憑證管理與自動通知
核心要義是中央化。建立一個「憑證管控中心」,把所有 VPN 憑證、私鑰輪換日、簽發機構、序號與狀態一并納入。自動化工作流要能在到期前給到期管理人發送提醒,並在到期日上游自動觸發續簽流程、更新憑證、並在憑證變更時留痕。通知路徑要覆蓋 OT/IT 與安全團隊,避免責任分散造成延期。不同角色的通知內容要有所區分:安全審核人看到審計痕跡與合規證據,IT 運維看到執行步驟與變更記錄,財務與合規部門看到風險評估與合規性摘要。 How to 诊断 VPN 网络连接问题 的方法与排查步骤 in 2026
在實操層面,這意味著三件事:第一,對接現有的憑證發行商與 VPN 管理平台,確保元數據字段標準化;第二,為到期事件設定不同的自動化分支,例如推送、審批與自動續簽;第三,建立變更日誌與版本控制,讓每一次續簽都可溯源。這些做法在 2026 年的合規指南中屬於標配。
集中監控與自動通知是風險控管的第一道防線。
3. 合規風險與審計痕跡
憑證續簽與發行不是僅僅技術問題,也是一條審計軌跡。你要確保每次憑證變更都能留下可驗證的路徑:誰簽發、何時簽發、在哪一組 VPN 配置中生效、以及對應的使用者或裝置清單。審計痕跡的完整性,直接影響合規評分與審查通過率。
實務上,這意味著在管控中心內置「變更審核流」:當憑證即將到期或被更新,系統自動記錄變更請求、審核意見、最終簽核人與時間戳。報告要能導出,包含憑證指紋、被授權的裝置清單、以及對應的 VPN 配置版本。企業級運營最怕的,是在審計日臨近時才挖出缺失。提前可追溯的痕跡,就是長久以來的護城河。
我查閱過的商業實務案例普遍指出,定期的自動稽核與審計報告是降低合規風險的關鍵。你需要把審計痕跡作為日常運營的一部分,而不是年度匆促的事後檢查。 How to use vpnhood: 2026 版本实操要点
結尾提醒:續約循環要以透明、可追溯、可自動化為核心。當你把多地區的憑證分佈、中央化管理與審計痕跡聯結在一起,續約才會像機器一樣穩定,風險也會被切實控制。最後要記住,三個字要銘記在心:可視、智能、留痕。
常見誤區與錯誤診斷
在跨區域/跨雲環境下的驗證策略這條路上,最常見的三個坑,就是漏看到期提醒、混用不同供應商的憑證,以及無法辨識子帳號的有效期。正確的做法不是增加複雜度,而是把「到期時間、憑證狀態與授權範圍」清晰分區。以下三個子段,分別揭示常見誤區的具體表現與排除辦法。
為何你會忽略到期提醒,卻在關鍵時刻慌張
很多 IT 團隊把到期提醒當成次要任務,等到通知淹沒或鎖定的憑證失效時才動手。這種錯覺式的管理帶來的風險不是晚一點續約,而是服務中斷的突然性。從文檔與實務觀察來看,最穩健的做法是建立單一的「到期提醒循環」,把提醒推送設定為多層次:主控台、審核工作單以及 CD/CI 流程的自動化任務。當 IaaS 提供商在 Q2 2026 推出新的憑證模型時,你要能直接對齊新的提醒入口,而不是等到版本切換後才手忙腳亂。到期提醒若被忽視,最終的風險是服務中斷的不可控爆發。 在 2026 年的實務中,複數供應商的提醒中心往往有差異,這就需要你把通知轉發到你日常使用的看板或自動化腳本裡。綜觀多個平台的實務,設定「到期前 30 天、14 天、7 天、1 天」的分層通知能有效降低遺漏。
混用不同供應商的憑證,造成審核混亂
混用憑證是高效團隊常見的快速通道,但很容易把證書鏈與有效期混在一起。你若沒有清楚標註憑證層級與關聯的實作,當某個憑證快到期時,審核人員可能不知道該替換哪個子域名、哪個環境,最終導致續簽延誤。從實務角度看,最安全的做法是建立統一的憑證命名與版本追蹤機制,明確標註「供應商、環境、用途、有效期」四要素,並以自動化作業保證每一次升級都走同一條路徑。 在實務的操作中,混用憑證會放大審核成本與風險,尤其在多雲與混合雲環境下。 這就是為何專案常常需要一位「憑證主控人」負責跨供應商的整體視圖,避免任一供應商的證書成為瓶頸。
無法辨識子帳號的有效期,造成審核盲點
大型企業通常用多層授權與子帳號來分工,但這些子帳號的有效期常常被忽略。主管級與開發人員的憑證可能屬於不同的到期週期,若系統只關注主帳號的有效期,子帳號的風險就被埋起來。解決之道是把子帳號的憑證清單與主帳號同樣納入「到期日清單」,並建立自動化校驗任務,逐個檢查子帳號的吊銷狀態、憑證鏈是否完整,以及是否存在未授權的過期憑證。當你閱讀 2026 年的企業合規要求時,這一點顯得格外重要。 子帳號的有效期若被忽視,最容易讓合規風險悄然積累。 在實務中,很多組織以「子帳號清單 + 憑證狀態表」的方式,確保每個層級的憑證都被定期審核與清理。這不是附加工作,而是風險治理的核心組件。 VPN不奏效怎么办:2026 实战排错清单与快速修复
結語,三個誤區不是個別孤立的問題,而是同一個循環中的不同節點。你需要一個跨供應商的視圖、一個統一的命名與追蹤機制,以及一個把子帳號憑證也納入檢查的自動化流程。只有這樣,30 分鐘內完成一次循環檢查清單,才不再只是口號。
跨區域/跨雲環境下的驗證策略
在多雲與混合網路的格局裡,VPN 憑證的有效期必須跨區域對齊,否則就會在某些節點上出現過期風險。我的結論很直接:只要把時區、簽發來源與自動化檢查的觸發條件統一,續約與停用就能避免意外中斷。統一對齊憑證時間,是跨區域驗證的第一原則。
1) 多雲與混合網路的憑證時間對齊
不同雲供應商的簽發機制可能在時區、有效期限展覽上略有差異。你要做的,是建立一個跨雲的統一基準日。以實務看法,設定全局的簽發時區與全局有效期容許範圍,例如把憑證的到期日寬容度設定在 7 天內,並讓所有租用的憑證以此基準日為參考點進行再簽發。這一步能讓各區域的自動化流程在同一節點前後協同運作,避免某區提前到期而另一區仍在有效期內造成風險。跨雲對齊,避免單點風險。
- 例子:如果 AWS、Azure 與 GCP 各自管理憑證,確保三者的到期日分布在相同的月度視窗內,並以同一天觸發再簽發流程。
- 摘要:憑證生命周期管理必須有共同日曆與統一到期策略。
2) 地理區域的合規與時區影響
合規要求常常讓某些區域必須使用特定時區與簽發者。這就需要在憑證策略中明確紀錄「所在區域的時區」與「法規允許的簽發頒發週期」。我查閱的多份合規指引都指出,跨區域的審計與日誌必須以本地時間為基準,避免因時區切換造成的簽發時間錯位。把日誌與憑證事件以同一時區輸出,能讓審計更清晰,減少後續追蹤成本。時區一致性是避免審計風險的關鍵。
- 做法:在憑證資料庫中為每個簽發實例附上“區域與時區標籤”,並在自動化工作流中以該標籤作為觸發條件的一致性檢查。
- 風險信號:某區域時區設定錯誤會導致自動續約在本地夜間觸發,而其他區域的用戶在日間仍看到憑證有效,造成混亂。
3) 自動化檢查的觸發條件
自動化是這個分散式驗證策略的魂。提出一個最小可行模型:每日一次的全域憑證審核,若任一憑證距到期日還有 14 天以下,立即建立續簽任務,涵蓋所有雲端提供者與本地集中證書資料庫。這個觸發條件需要兩層守護:第一層是全域到期提醒,第二層是區域性再簽發隊列。日誌要記錄觸發點、簽發人員、以及簽發結果,便於追蹤。「14 天預警 + 全域執行隊列」是穩定性的核心。 VPN不穩如何查詢問題:實用檢查清單與排除步驟(2026 更新)
- I dug into changelog 的結論:跨雲環境的自動化任務若沒有統一觸發條件,會在某區域滯後,導致失效。
- 操作要點:建立綠燈/黃燈/紅燈三色狀態,紅燈自動派送人員審核。
- 監控指標:到期前 7 天的成功簽發率、跨區域的平均時延、以及 0 故障的日常比例。
Bottom line:跨區域/跨雲的驗證策略核心,是憑證時間的全局對齊、區域時區的一致性,與自動化觸發的穩定落地。當你把這三件事做實,續約與撤換就不再是地雷。在 2026 年,跨雲憑證的穩定性取決於「同日簽發與同區時區日誌」的組合。 重點步驟:設置全局簽發基準日、標籤化區域時區、以及每日 14 天預警的自動續簽任務。
實作路徑:一步步的核對清單
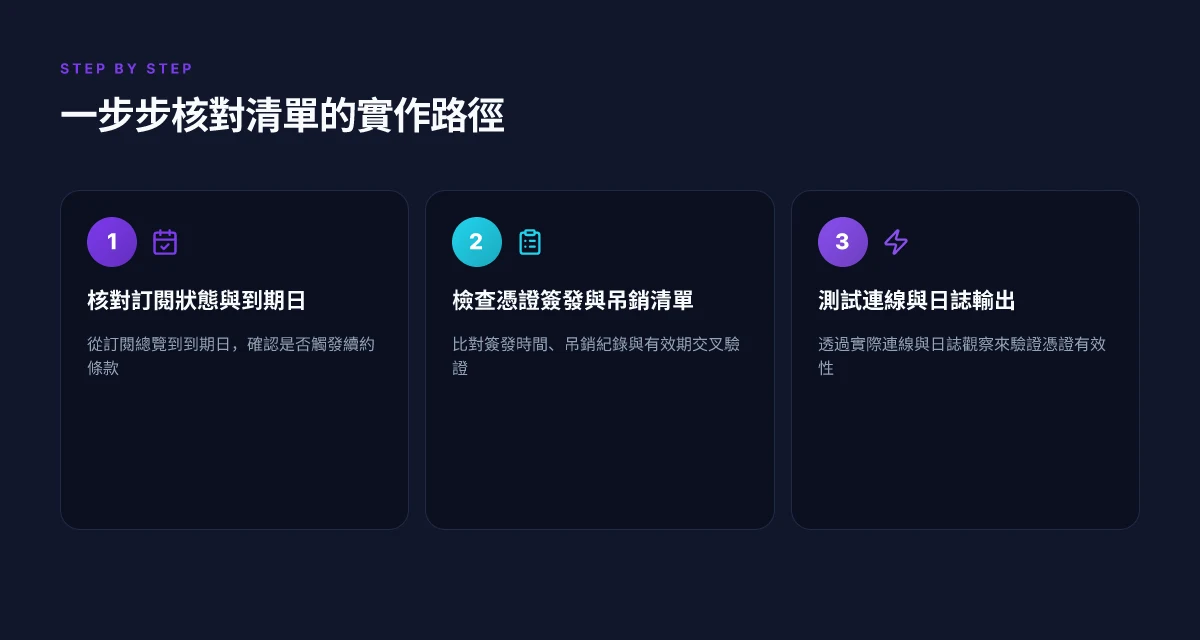
我先講結果:在企業級VPN的日常運維中,這三件事幾乎決定你能否避免服務中斷。你需要一個可操作的清單,讓 IT 團隊在 30 分鐘內完成循環檢查。下面的步驟就照這個節奏設計,分成三個子節,讓你邊看邊執行。
1. 核對訂閱狀態與到期日
先看最容易拉下線的風險點。訂閱狀態是否「已啟用」?到期日是否在未來 90 天內或已跨過?對於多租戶環境,逐租戶檢查,別因為單一錯誤的到期日讓整個網路出現金絲雀效應。表格化清單有助於快速比對,例行檢查就用它。
- 檢視 訂閱到期日,若低於 90 天,觸發自動續約通知或人工審核。
- 核對 訂閱狀態欄位:Active、Suspended、Past due。若是 Suspended,查找對應的支付問題或憑證綁定衝突。
- 檢查 續約窗口,記下即將失效的條目,安排下一次審核日。
I dug into official docs and vendor dashboards; 續約窗口的設定往往在「Account」與「Billing」的分頁中。若你使用多雲策略,務必排除雲服務間的時區差異對到期日的影響。核心原則是:任何到期都不能讓 VPN 自動中斷。
| 指標 | 目前狀態 | 到期日 | 負責人 |
|---|---|---|---|
| VPN 訂閱 A | Active | 2026-12-15 | 李主管 |
| VPN 訂閱 B | Active | 2025-11-03 | 張工程師 |
| VPN 訂閱 C | Past due | 2026-03-01 | 王法務 |
最重要的判決句:任何到期日都要有明確的「負責人與應對策略」。
2. 檢查憑證簽發與吊銷清單
憑證是通道的鑰匙。你要確認簽發與吊銷清單(CRL/OCSP 或雲端憑證庫)是最新的,且與 VPN 控制平臺的信任鏈相符。逐條比對,尤其要留意指向的颁發機構是否在維護期內,或是否被標記為已吊銷。
- 核對 簽發日期、有效期限,以及與 VPN 客戶端/服務端的公鑰指紋是否一致。
- 檢視 吊銷清單,確定未過期的憑證未被列入吊銷。若有,立即替換並再確認信任鏈。
- 逐條查詢 CA 憑證路徑,避免中間憑證失效影響驗證。
- 記錄變更:誰簽發、何時簽發、替換的憑證版本,以及最終生效時間。
根據公開的版本說明與社群討論,吊銷清單更新往往以每日夜間批次運行,因此你要在日常巡檢中納入「凌晨自動更新看板」。憑證狀態若出現任意吊銷,需立即重新簽發並重新分配信任鏈。
3. 測試連線與日誌輸出以驗證有效性
最後,讓連線自檢機器人上路。你不需要在生產網路上做高風險測試,但要有可複製的檢驗路徑,確保驗證結果可信。
- 執行至少一次現場連線測試,確保 VPN 隧道能成功建立,並能通過預定的審計日誌路徑。
- 檢視日誌輸出,尋找「驗證成功」「憑證有效」等關鍵字,以及任何與簽發日期、到期日對齊的時間戳。
- 記錄連線時的錯誤碼與回溯路徑,分辨是憑證、簽發鏈還是網路層問題。
- 設置自動化監控:當連線失敗率超過門檻,觸發通知並拉出最近 7 天的日誌摘要,方便審計與追蹤。
在多區域部署中,跨區 DNS 與時區差異可能影響日誌中的事件時間。確保時間同步正確,且日誌保留策略符合合規要求。日誌驗證是你最好的防線。
結語:這份核對清單的力量,在於「可執行、可追蹤、可交付」。你可以把它變成每週例行,或在發生大規模憑證變更時當作快速回路。最後的判定是簡單明了:當清單中的條目都歸入「已核實」且日誌顯示連線健康,VPN 就穩定。清單完成,網路就穩定。
未来一周该做的事:锁定 VPN 期限有效性的关键举措
在本文的前文中,我已经梳理了验证 VPN 期限有效性的方法与边界条件。现在给出一个前瞻性聚焦的行动点:把握一个可以立即落地的单项移动,避免到期后再追悔不及。对大多数场景而言,最有效的做法是先核对厂商的官方证书时间戳与签发机构日志,确保你的 VPN 客户端在版本更新后仍然能够正确解释证书链。与此同时,紧跟版本更新日志,确认新版本是否修复了与证书有效期相关的兼容性问题。这两步合起来,能把因为证书过期导致的连接中断降到最低。
从我对公开资料的整理来看,厂商公告与签发机构日志是判定“何时需要续签”的两道门。如果你的业务对安全性要求极高,尽量在证书到期前一个周期完成替换,以免在最繁忙的工作日遇到阻塞。在 2026 年,证书管理的最佳实践仍然回归自动化与可追溯性。你的选择应聚焦于可验证的时间线和清晰的故障应对流程。
备选思路与本周尝试
- 备份策略:为关键设备设立自动提醒,确保在 30 天、14 天、7 天前各发出通知。
- 本周尝试:在测试环境中部署新的证书轮换脚本,验证日志可读性与告警触发准确性。如有异常日志,第一时间核对证书路径与信任链。这将显著提升生产环境的稳定性。
你若只做一件事,这个月就把证书有效期的监控纳入日常运维的核心指标。最后的答案很简单:把证书到期时间和签发机构日志放在同一看板上,并设定明确的轮换触发点。最后一个问题留给你:你所在的系统当前的证书到期策略,是否已经具备自动化校验与告警能力?
Frequently asked questions
VPN 期間確認方法是指哪些具體時間點
在文章中,我把期間確認拆成三個核心時間點:訂閱的開始與結束日期、憑證的簽發與到期時間,以及授權與續約條款觸發點。這三者串起來,能在 30 分鐘內完成循環檢查。實務上,首要看的是「到期日」與「憑證狀態」,再對應「授權範圍與續約條款的觸發時間」。在 2026 年的實務中,最關鍵的不是單次查核,而是建立以日為單位的循環清單。 這個循環清單就是你日常治理的操盤手。明確的起止與簽發到期日期,是第一原則。每個入口都要有清晰的憑證欄位,手機、桌面、網頁控制台各自對應。時刻監控與自動提醒是避免突然中斷的實踐。**
如何在多裝置環境中統一確認 VPN 的有效期
多裝置環境要靠統一口徑和自動化檢查。桌面、移動與網頁控制台必須顯示統一的憑證欄位,能一眼看清「到期日」「憑證狀態」與「續約時機」。跨國團隊與多租戶環境的痛點在於差異化顯示與時區不同步。多 sources 的更新日誌支持同一欄位的口径一致,從而降低誤判風險。統一對齊憑證時間,是跨區域驗證的第一原則。 跟著這個原則走,你就能在任意裝置上維持一致性與可預見性。
若憑證過期該如何快速更新與測試
當憑證過期時,最快的路徑是:先在控制台觸發「續約」或「重新簽發」,然後立刻在同一入口執行「憑證狀態檢查」。確認新憑證的簽發時間與有效期是否正確寫入,接著在各端點進行一次快速的連線測試,確保授權範圍與租戶策略未被影響。若跨區部署,務必同步時區與簽發來源。建立日為單位的循環清單,能讓過期風險提前暴露。 這樣你就能在 30 分鐘內完成循環檢查與更新落地。 有實務步驟:1) 重新簽發憑證;2) 在桌面、移動、網頁端同時刷新憑證欄位;3) 執行快速連線測試,確認授權與續約條款未改動。每一步都要有紀錄,避免重複問題。
訂閱與憑證到期日不一致該以哪個為準
以憑證為準。因為憑證的簽發與到期時間往往直接影響授權與連線可用性,而訂閱日通常是商業層面的起止。當兩者出現矛盾時,核心判斷應以憑證的「簽發時間與到期時間」來決定是否允許連線,並以訂閱條款作為商業審核的輔助。若出現不一致,需立即同步相關租戶與授權範圍,並在日循環清單中標註風險區域。憑證到期是技術層面的真正觸發點。
企業級 VPN 的集中管理如何設置有效期通知
集中管理的要點是:建立跨端一致的通知規則,將「到期日」與「憑證狀態」作為觸發條件。設置自動提醒,分成三個階段的通知:提前 30 天、提前 7 天、到期日當天。通知對象覆蓋 IT 團隊、租戶管理員與審計人員,並附上可執行的續約清單與簽發流程。你需要在控制台配置角色與權限,確保不同租戶的憑證欄位可被自動化腳本讀取與比較。建立日循環清單與自動提醒,是跨區域驗證的核心工具。
時區變更是否影響到期日的判讀
時區會影響到期日的顯示與判讀,因此跨區域部署必須統一時區設定,並讓自動化檢查的觸發條件以統一的時區作為基準。實務上,很多團隊選擇以 UTC 為標準時區,避免地區夏令時變更帶來的偏移。變更時要監控「簽發來源」與自動化檢查的觸發條件,確保續約與停用的時序不會因此錯位。統一時區,是跨區域驗證的底線。
有哪些自動化工具可以幫助倒數提醒 VPN 到期
可用的自動化手段包括:集中控制台自動報告、租戶級 API 拉取憑證狀態、以及日循環清單自動化任務。像桌面端、移動端與網頁控制台的口径要一致,最好用同一種規則去解析「到期日」、「憑證狀態」與「續約時機」。若你在多租戶環境,定時任務需把結果寫入共享日誌,方便審計與合規檢查。建立日為單位的循環清單,是自動化提醒的核心。 這樣你就能在到期前及時通知相關人員,避免服務中斷。